
サイバーセキュリティコンサルタントとして独立するには、実務経験の棚卸し、案件獲得ルートの確保、開業手続き、収入とリスクの設計を順番に整えることが基本です。この記事では、インシデント対応や脆弱性診断の経験を持つ方が、フリーランスとして独立するまでの流れと、この分野ならではの留意点を整理します。
サイバーセキュリティコンサルタントとして独立する方法|準備からステップまで
サイバーセキュリティ分野は、サイバーセキュリティ経営ガイドラインの改訂や個人情報保護法の漏えい等報告義務化といった制度面の動きがあり、外部の専門人材が求められる場面が増えていると考えられます。ただし、独立後の収入や案件の量は経験や時期によって変わるため、断定的な見通しではなく判断材料として読んでいただければ幸いです。
サイバーセキュリティコンサルタントとして独立する前に整理すべきこと
独立前に整理すべきことは、自分が第三者に説明できる実務経験と、その経験が求められる案件の種類です。会社の看板を外した状態で何を提供できるかが、独立後の案件獲得と単価の土台になります。
整理の軸は3つあります。1つ目は「どの領域を担ってきたか」、2つ目は「どの立場で関わったか」、3つ目は「成果を第三者に説明できるか」です。この3つを言葉にできていないと、面談で経験を伝えきれず、希望とは異なる案件を紹介されやすくなります。
必要なスキル・実務経験の棚卸し
棚卸しでは、担当してきた業務を領域別に書き出し、自分が主担当だった範囲と支援側だった範囲を分けて記録します。領域の例は次のとおりです。
- 脆弱性診断・ペネトレーションテスト
- SOC(セキュリティ監視)・ログ分析
- インシデント対応・CSIRT運営
- セキュリティポリシー策定・リスクアセスメント・監査対応
あわせて資格も整理します。国家資格の情報処理安全確保支援士(登録セキスペ)は2016年10月に創設された制度で、登録の更新は3年ごとに行われ、更新には所定の講習の修了が必要とされています(IPA「情報処理安全確保支援士制度」、2026-09-29参照)。資格は案件の応募条件や説明のしやすさに役立つ一方、単価を左右するのは資格の有無よりも実務でどこまで任されたかである点に注意が必要です。
棚卸しの記載例として、架空の人物Aさんの場合を示します。
領域 | 関わり方 | 第三者に説明できる成果の例 |
|---|---|---|
脆弱性診断 | 主担当(診断計画から報告書作成まで) | 診断手順を標準化し、報告書のレビュー工数を減らした |
インシデント対応 | 支援(一次切り分けと初動対応) | 初動手順書を整備し、対応の抜け漏れを減らした |
セキュリティ監査対応 | 主担当(証跡の整理と是正計画の作成) | 指摘事項の是正計画を作成し、期限内に完了させた |
このように「関わり方」と「成果」を並べると、独立後の職務経歴書やエージェントとの面談でそのまま使えます。守秘義務の対象となる情報は、顧客名や具体的な数値を伏せた表現に置き換えて整理します。
独立の具体的なステップ
独立の流れは、棚卸し、エージェント登録、案件面談、開業手続き、稼働開始の5段階で進めるのが現実的です。会社を辞める前に最初の3段階まで進め、次の案件の見通しを立ててから退職日を決めると、収入の空白期間を短くしやすくなります。
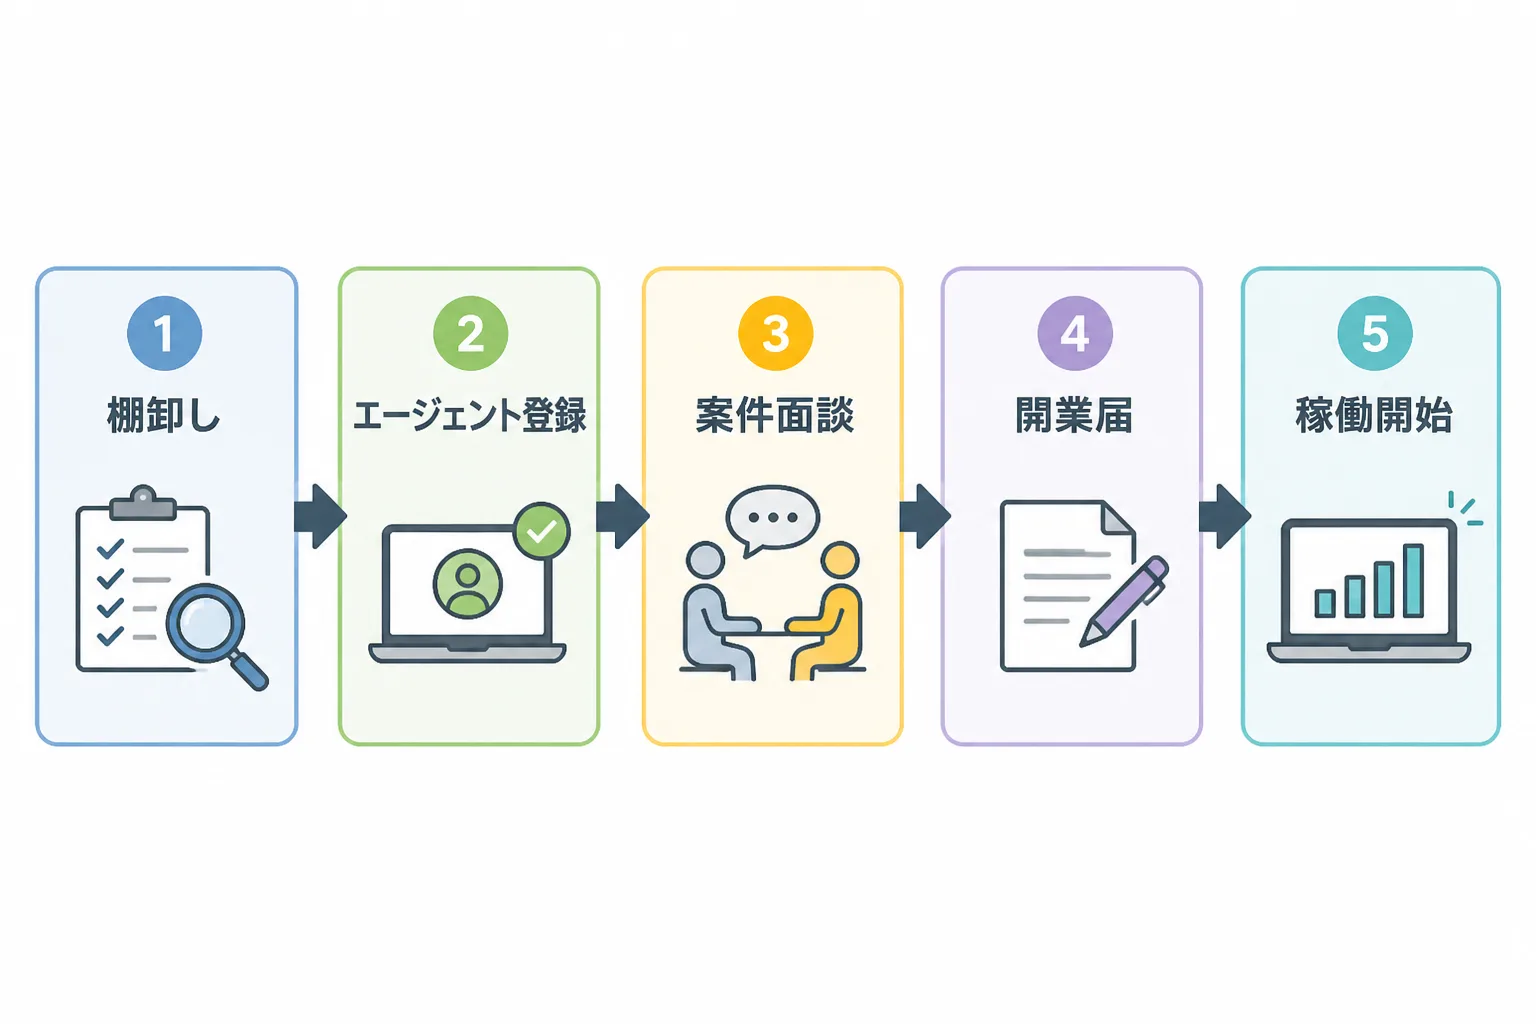
各段階の要点は次のとおりです。
- 棚卸し:前章の方法で、領域・関わり方・成果を整理する
- エージェント登録:2〜3社に登録し、相場感と案件の選択肢を得る
- 案件面談:契約形態、稼働率、期間、支払サイトを確認する
- 開業手続き:開業届の提出やインボイス登録の要否を検討する
- 稼働開始:契約書を確認したうえで参画する
契約や税務の手続きは個別の事情で判断が分かれるため、税理士や社会保険労務士などの専門家への相談をおすすめします。
案件獲得ルートの確保(エージェント登録・人脈)
案件獲得は、エージェント2〜3社への登録で稼働の土台をつくり、元同僚などの人脈からの紹介を並行させる順序が現実的です。大手企業や上場企業、コンサルファームは、与信や購買規定、機密保持、請求処理の都合から、フリーランス個人と直接契約せず、エージェントなどの法人を挟む3者間契約になるケースが多いとされています。エージェント経由は、公開されていない案件に出会う手段にもなります。
登録の考え方は次のとおりです。
- 案件数の多い総合型を1〜2社
- 専門領域に強い特化型を1社
- 4社以上は連絡や条件確認の管理負荷が増えるため、まずは2〜3社にとどめる
併用の目的は、相場感を比べること、稼働が途切れるリスクを分散すること、非公開案件に触れる機会を増やすことの3つです。直接取引は、実績と信用ができた段階で少数から始めるのが一般的な進め方です。なお、各社の特徴を比較したい場合は、サイバーセキュリティコンサルタントに向けたフリーランスエージェントの比較記事も参考にしてください。
面談では、契約形態と支払条件を確認します。フリーコンサル案件の約7〜8割は準委任契約とされ、成果物の完成義務を負わず、報酬は「月額×稼働率」で算出されるのが一般的です。契約期間は3〜6か月が多く、支払サイトは月末締め翌月末払い(約40日)が標準とされています。フリーランス新法により、支払期日は原則60日以内に制限されています。
サイバーセキュリティ分野特有の留意点
この分野では、制度動向の把握、守秘義務と情報管理、賠償責任の範囲の3点が、他分野よりも重くなります。顧客の機密情報や脆弱性情報に触れる仕事のため、信頼を損なう事故は独立後の案件獲得に直結します。
経済産業省のサイバーセキュリティ経営ガイドラインや個人情報保護法の報告義務化を背景に外部セキュリティ人材の需要が高まっている
経営ガイドラインの改訂と漏えい等報告の義務化は、企業が外部の専門人材を頼る場面を増やす背景の一つと考えられます。ただし、需要の大きさそのものを示す統計は本記事では確認できていないため、伸び率などの数値は記載しません。
サイバーセキュリティ経営ガイドラインは、経済産業省とIPAが2023年3月にVer3.0へ改訂しました(NRIセキュア「サイバーセキュリティ経営ガイドライン Ver3.0の要点」、2026-09-29参照)。経営者が認識すべき3原則として、経営者自身のリーダーシップによる対策、サプライチェーン全体への目配り、平時と緊急時の関係者との積極的なコミュニケーションが示されています。企業側には、これらを実務に落とし込む支援者が必要になります。
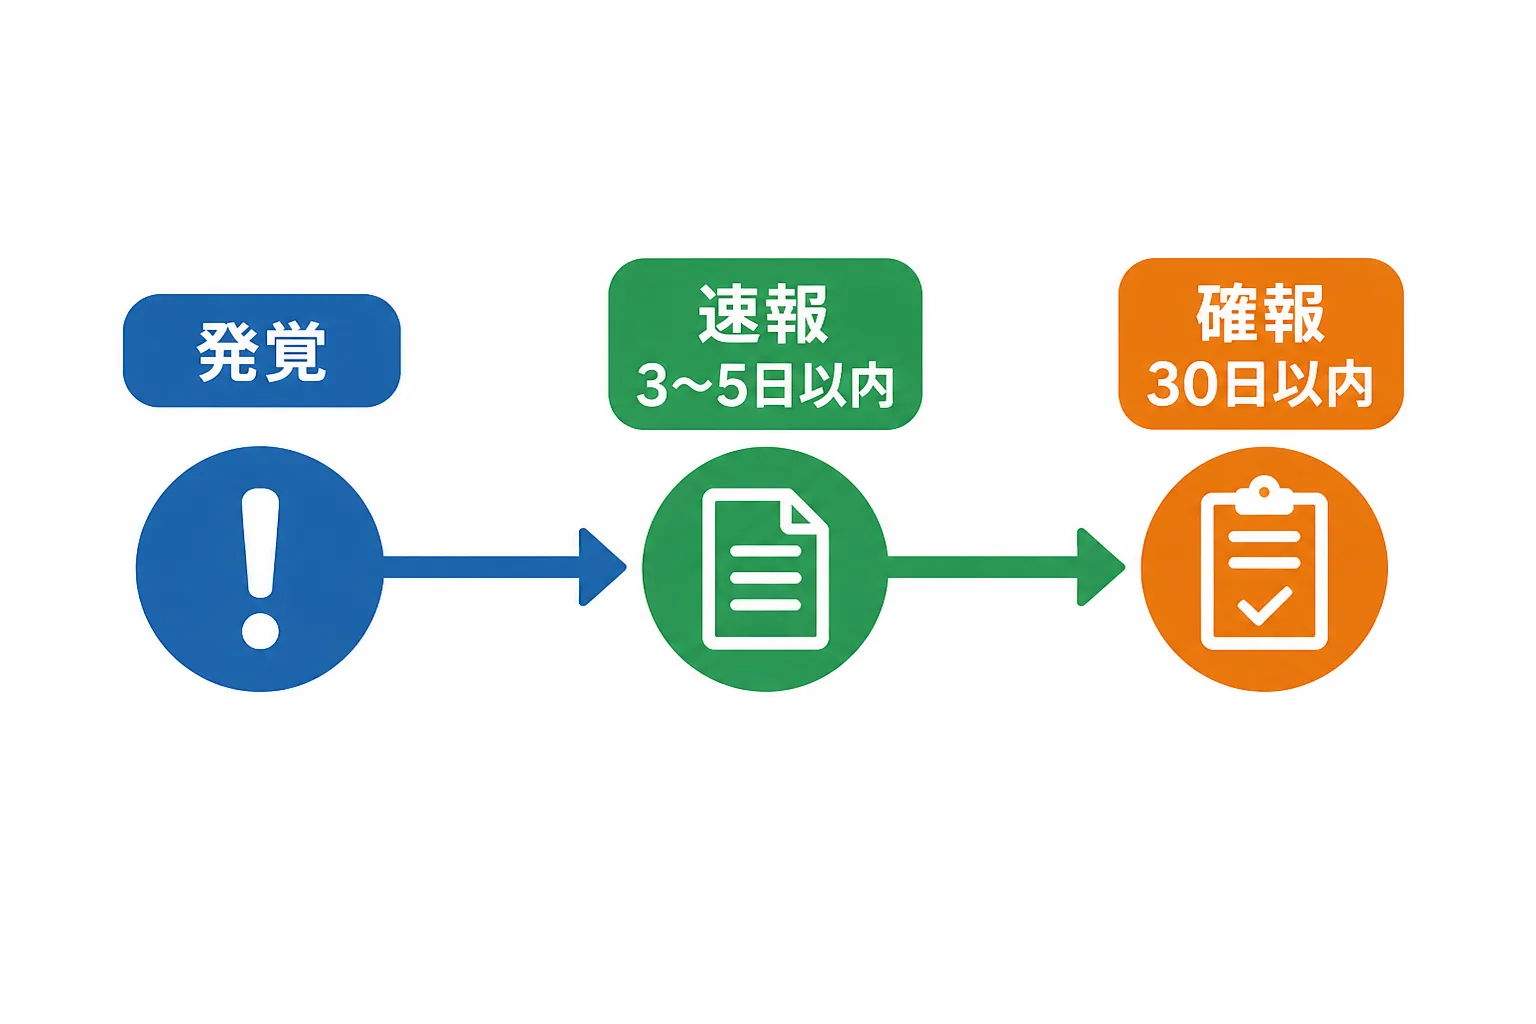
個人情報保護法では、一定の事態で個人情報保護委員会への報告と本人への通知が義務となっています。報告期限は、速報が発覚から3〜5日以内、確報が30日以内で、不正の目的による漏えい等のおそれがある場合の確報は60日以内とされています。報告対象には、要配慮個人情報の漏えいや不正アクセスによる漏えい、1,000人を超える個人データの漏えいなどが含まれます(個人情報保護委員会「漏えい等の対応とお役立ち資料」、2026-09-29参照)。
この期限を前提にすると、インシデント対応の経験者は、初動での事実確認、報告要否の判断材料の整理、報告書の作成支援といった場面で役割を持てます。ただし、法的な報告要否の最終判断は弁護士などの専門家や企業の責任者が行うものであり、コンサルタントは判断材料の整理を担う立場になる点を、契約時に明確にしておく必要があります。
守秘義務と情報管理では、次の点を独立前に確認します。
- 前職の守秘義務や競業避止の条項が、独立後の案件に及ぶ範囲
- 顧客データを扱う端末や通信環境を自分で守る体制(暗号化、アクセス管理、記録媒体の扱い)
- 契約書上の損害賠償の範囲と上限、保険加入の要否
診断やインシデント対応で万一の事故が起きた場合の責任範囲は、契約ごとに異なります。上限額や免責の条項は、契約前に読み込み、必要に応じて専門家に確認してください。
独立後の収入とリスクへの備え
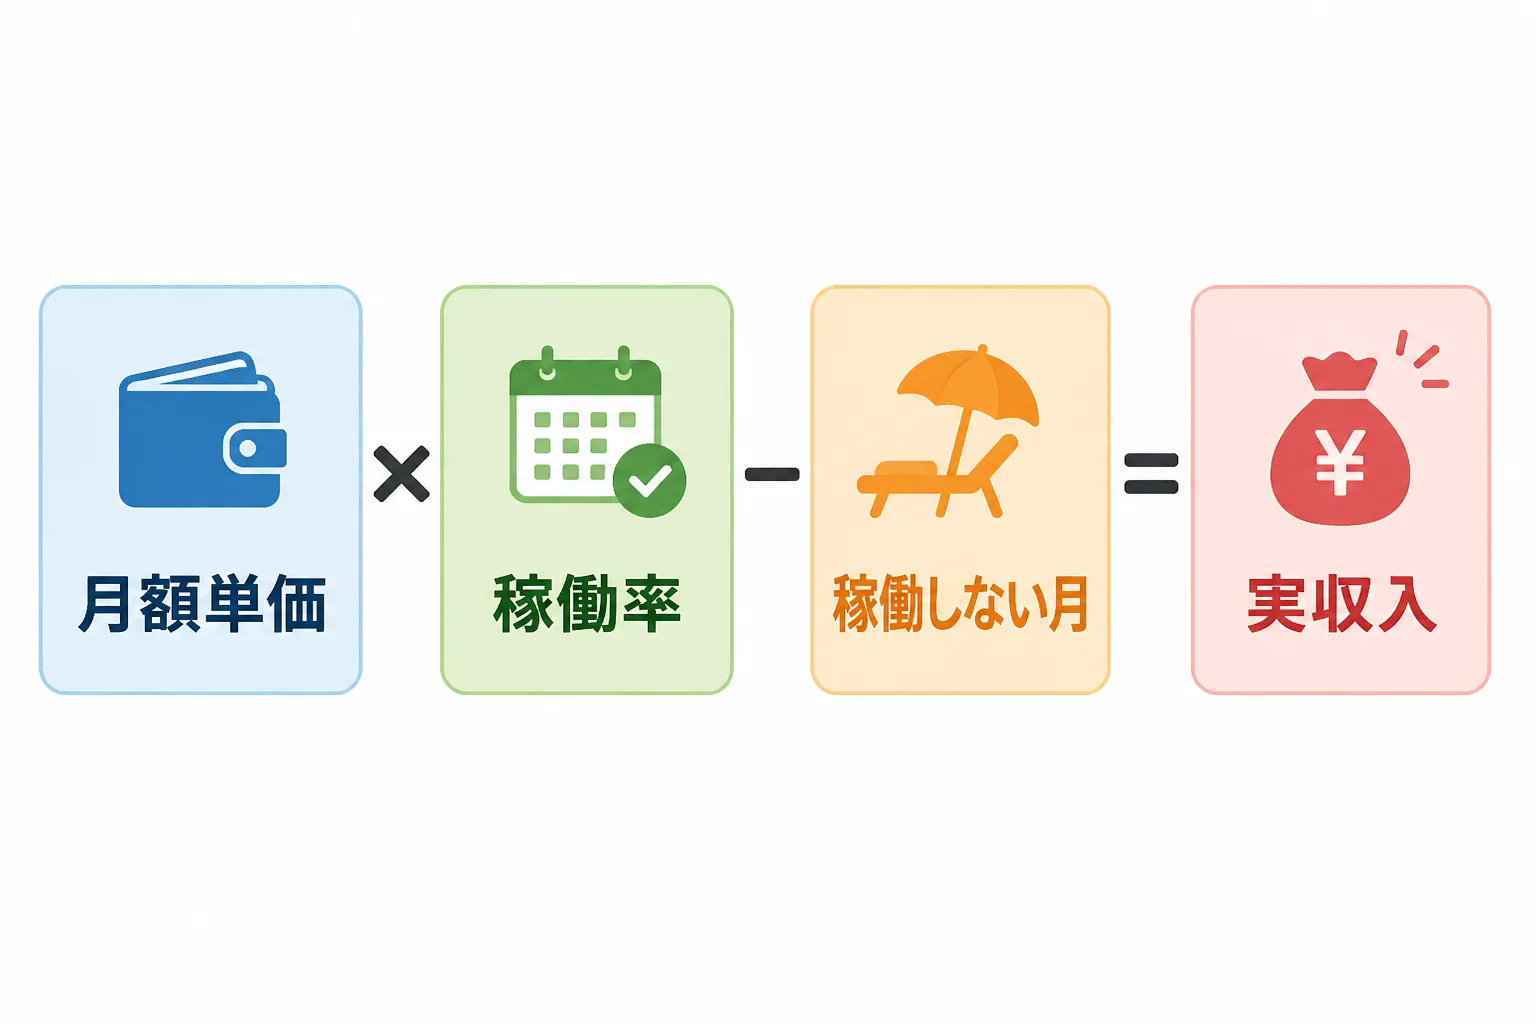
独立後の収入は、月額単価に稼働率を掛け、稼働しない月を差し引いて考えるのが基本です。提示される単価は原則として100%稼働の換算値であり、月額をそのまま12倍した金額が実収入になるとは限りません。
フリーコンサル全体のボリュームゾーンは月額100〜150万円で、100%稼働・年間フル受注の年収換算では1,200〜1,800万円程度が目安とされています。一方で、月額200万円以上が「高単価」と呼べる水準の目安で、上流工程や専門性の高い領域が該当しやすいと言われます。サイバーセキュリティ分野に限った単価の水準は本記事では断定できないため、登録するエージェントで領域別の実績を確認することをおすすめします。
年収を試算するときは、年間のアベイラブル期間(案件の合間の空白)を置くのが一般的です。2か月のアベイラブルを見込むと稼働率は約83%となり、月額単価が同じでも実収入は下がります。試算の例として、月額を仮に100万円とした場合、12か月稼働なら年1,200万円、10か月稼働なら年1,000万円という計算になります(数値は説明用の仮の例です)。
収入面のリスクへの備えとして、次の3点を独立前に準備します。
- 生活費の数か月分にあたる生活防衛資金を確保する
- 案件の終了時期を見越して、終了の2〜3か月前から次の案件探しを始める
- 会社員時代に加入していた健康保険・年金・各種保険の切り替えを確認する
税金と請求の面では、インボイス制度への対応も検討します。法人クライアントとの取引が中心のため、適格請求書発行事業者への登録は実質的に必要になる場面が多いとされ、免税事業者のままだと消費税分の値下げを打診される場合があります。登録の判断は、税理士に相談したうえで行うと安心です。
エージェント経由の場合は、中間マージンにも注意が必要です。マージンは一般に20〜30%程度とされ、コンサル特化型は非公開のところが多いようです。手取りの報酬額は、契約前に確認してください。
独立に向いている人・向いていない人の見極め方
独立に向いているかどうかは、経験の説明力、収入の変動への耐性、自己管理の3点で見極めます。技術力の高さだけでは判断できず、案件を継続して獲得できるかどうかが分かれ目になります。
観点 | 向いている傾向 | 慎重に検討したい傾向 |
|---|---|---|
経験の説明力 | 担当範囲と成果を、顧客名を伏せて説明できる | 成果を社内の役割や肩書に頼って説明している |
収入の変動 | 数か月の空白があっても生活を維持できる備えがある | 毎月の固定収入がないと生活設計が成り立たない |
自己管理 | 契約・請求・税務・情報管理を自分で運用できる | 事務手続きや情報管理を他人任せにしたい |
人脈と発信 | 元同僚や取引先との関係が良好で、紹介を得やすい | 社外との接点が少なく、紹介の当てがない |
独立の年齢層については、フリーコンサルの独立者は20代後半から30代前半が中心とされ、大手ファームを2〜3社経験してから独立する例が多いと言われています。30〜40代でインシデント対応や診断の経験を積んだ方も、経験を整理して説明できれば、独立の選択肢は十分にあります。
迷う場合は、いきなり退職するのではなく、エージェントに登録して面談を受け、自分の経験がどの程度の条件で評価されるかを確かめる方法があります。副業や低稼働の案件から始められるケースもあり、生活への影響を抑えながら判断できます。
まとめ:サイバーセキュリティコンサルタントとして独立を成功させるために
独立の成否は、経験の棚卸し、2〜3社のエージェント登録、分野特有の留意点への対応、収入の変動への備えを、順番に整えられるかで決まります。本記事の要点は次のとおりです。
- 領域・関わり方・成果を整理し、第三者に説明できる形にする
- エージェント2〜3社に登録し、人脈からの紹介を並行して進める
- ガイドラインや報告義務などの制度動向を押さえ、守秘義務と賠償責任の範囲を契約で確認する
- 月額単価に稼働率とアベイラブル期間を織り込み、余裕のある資金計画を立てる
- 向き不向きを踏まえ、面談を通じて自分の経験の評価を確かめてから決断する
独立後の単価の目安や、稼働の組み立て方については、サイバーセキュリティコンサルタントの単価相場の解説記事も併せてご覧ください。契約や税務、社会保険の判断は個別の事情によって異なりますので、必要に応じて専門家にご相談ください。
出典・参考情報
- IPA「情報処理安全確保支援士制度」(2026-09-29参照):制度創設時期と更新の要件
- NRIセキュア「サイバーセキュリティ経営ガイドライン Ver3.0の要点」(2026-09-29参照):経済産業省・IPAによる2023年3月改訂と3原則
- 個人情報保護委員会「漏えい等の対応とお役立ち資料」(2026-09-29参照):漏えい等報告の期限と報告対象
本記事の内容は2026年9月29日時点の情報に基づきます。制度や市場状況は変動するため、最新情報は各公式資料や専門家にご確認ください。単価・契約・支払条件に関する記述は、編集部が参照するドメイン知識ベース(公開情報の整理)に基づく一般的な目安です。
Powered by Proconnect
PMO・DX・SAP系コンサルタント案件を無料で探してみる
スキルシートを登録するだけ。専任エージェントが最適な案件を無料でご提案します。
無料でコンサルタント案件を探す