
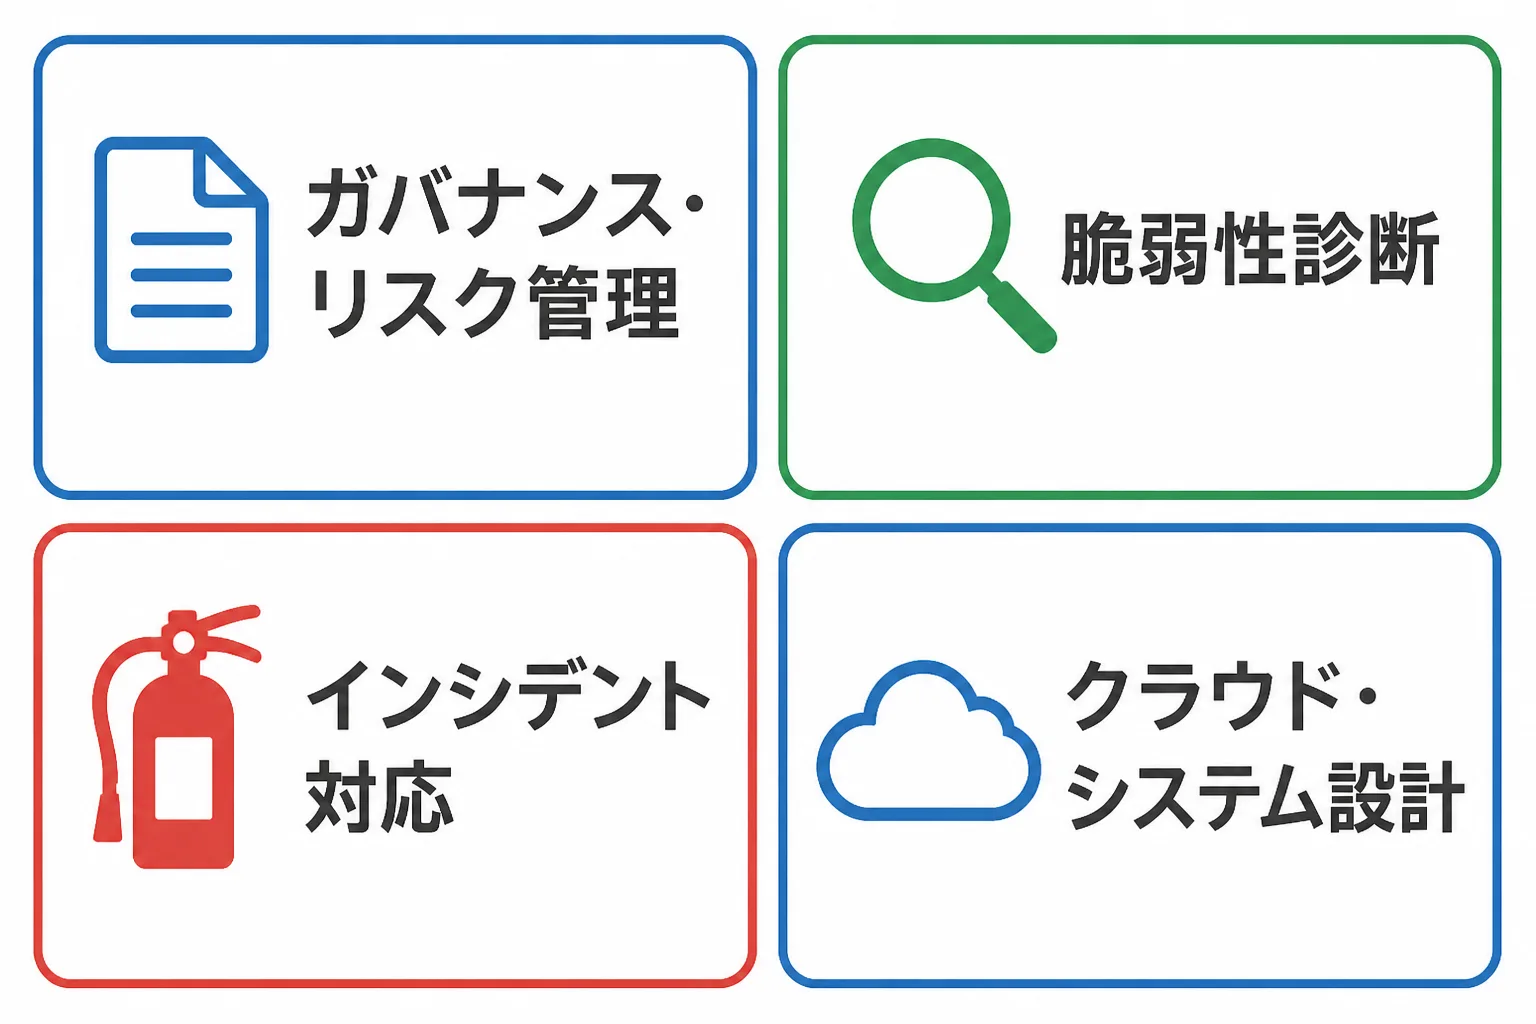
セキュリティコンサルの種類は、ガバナンス・リスク管理、脆弱性診断、インシデント対応、クラウド・システム設計の4つの専門領域に分けると比べやすくなります。自分に合う領域は、今ある経験、好きな作業、求められる資格の3点を順に確認すると絞れます。
セキュリティコンサルの種類を比較|自分に合う専門領域の選び方4つ
情報システムやインフラの経験を土台にセキュリティコンサルへ進みたい方に向けて、この記事では4領域の違いを表で比べ、選ぶ前の3つの質問、役立つ資格と学び方、領域を選んだ後に経験を積む方法を整理します。
セキュリティコンサルの種類を4領域で整理する
セキュリティコンサルの種類は、守る対象と関わる工程の違いから、4つの専門領域に整理できます。同じ「セキュリティコンサル」でも、書類を整える仕事と手を動かして検証する仕事では、求められる力がかなり違います。
ガバナンス・リスク管理の領域
ガバナンス・リスク管理は、組織のセキュリティ方針や規程を整え、リスクを洗い出して優先順位をつける領域です。成果物は、セキュリティポリシー、リスクアセスメントの結果、対策の実行計画といった文書が中心になります。経営層や各部門との調整が多く、技術の深さよりも、整理して伝える力が問われます。
脆弱性診断・ペネトレーションテストの領域
脆弱性診断・ペネトレーションテストは、システムやネットワークの弱点を実際に調べて報告する領域です。診断は設計上の弱点を洗い出す作業、ペネトレーションテストは攻撃者の視点で侵入を試みる作業と考えると違いが分かります。Webアプリケーションやネットワークの技術に深く触れるため、手を動かすことが好きな方に向いています。
インシデント対応・復旧の領域
インシデント対応・復旧は、情報漏えいやマルウェア感染などが起きたときに、被害の把握から封じ込め、復旧、再発防止までを支える領域です。IPAの「情報セキュリティ10大脅威2026」の組織編では、ランサム攻撃による被害が1位、サプライチェーンや委託先を狙った攻撃が2位に挙げられています(出典:IPA「情報セキュリティ10大脅威2026」、2026-10-19参照)。こうした攻撃への備えと事後対応の需要を背景に、平時の体制づくりと有事の初動の両方を担う場面があります。
クラウド・システム設計の領域
クラウド・システム設計は、クラウド環境やシステムの構成を、安全な状態で設計・見直しする領域です。アクセス権限の設計、ネットワークの分離、ログの取り方、認証の仕組みなどを、要件に合わせて決めていきます。インフラやアプリケーション開発の経験が、そのまま強みになりやすい領域です。
セキュリティコンサルの4領域を比較する
4領域を比べると、違いが最も出るのは、必要な経験と、成果物の形と、手を動かす割合の3点です。一つずつ表で見ていきます。
比較表で必要な経験と仕事の進め方を見る
必要な経験と仕事の進め方は、領域ごとに次のように分かれます。表の内容は一般的な傾向であり、案件や企業によって異なります。
領域 | 活きやすい経験 | 主な成果物 | 仕事の進め方 |
|---|---|---|---|
ガバナンス・リスク管理 | 情報システム部門での運用管理、監査・内部統制の対応、規程の整備 | ポリシー、リスク評価結果、対策計画 | ヒアリングと文書化が中心。経営層や各部門との調整が多い |
脆弱性診断・ペネトレーションテスト | Webアプリケーション開発、ネットワーク構築、サーバー運用 | 診断報告書、修正の推奨事項 | 検証作業が中心。診断のあとに報告と説明の場がある |
インシデント対応・復旧 | 運用保守、監視、障害対応、ログ分析 | 対応記録、原因分析、再発防止策 | 有事は短時間で判断が続く。平時は訓練や手順の整備 |
クラウド・システム設計 | クラウド基盤の構築、アプリケーション設計、認証基盤の運用 | 設計書、構成図、設定の改善案 | 要件の確認から設計まで。開発チームと並走することが多い |
案件の出方と稼働の形を比べる
案件の出方は、領域ごとに期間の区切り方と稼働の形が違います。診断は対象システムごとに期間が区切られやすく、ガバナンス・リスク管理は規程整備や体制構築のように数カ月単位で続く形が考えられます。インシデント対応は、有事の対応と平時の体制づくりで稼働の形が大きく変わります。クラウド・システム設計は、開発プロジェクトに合わせて続く形が多いと考えられます。
コンサルタント案件全般では、稼働が20〜50%の低稼働の案件であれば、複数の案件を同時に進められる場合があります。ただし、セキュリティ領域でどの程度そうした形があるかは案件ごとに異なるため、応募する際に稼働日数と作業の時間帯を確認しておくと安心です。
自分に合う専門領域を選ぶ3つの質問
自分に合う専門領域は、「今ある経験」「好きな作業」「求められる資格」の3つの質問に順に答えると絞り込めます。1つ目で候補を2つに絞り、2つ目で1つに近づけ、3つ目で学ぶ順番を決める流れです。
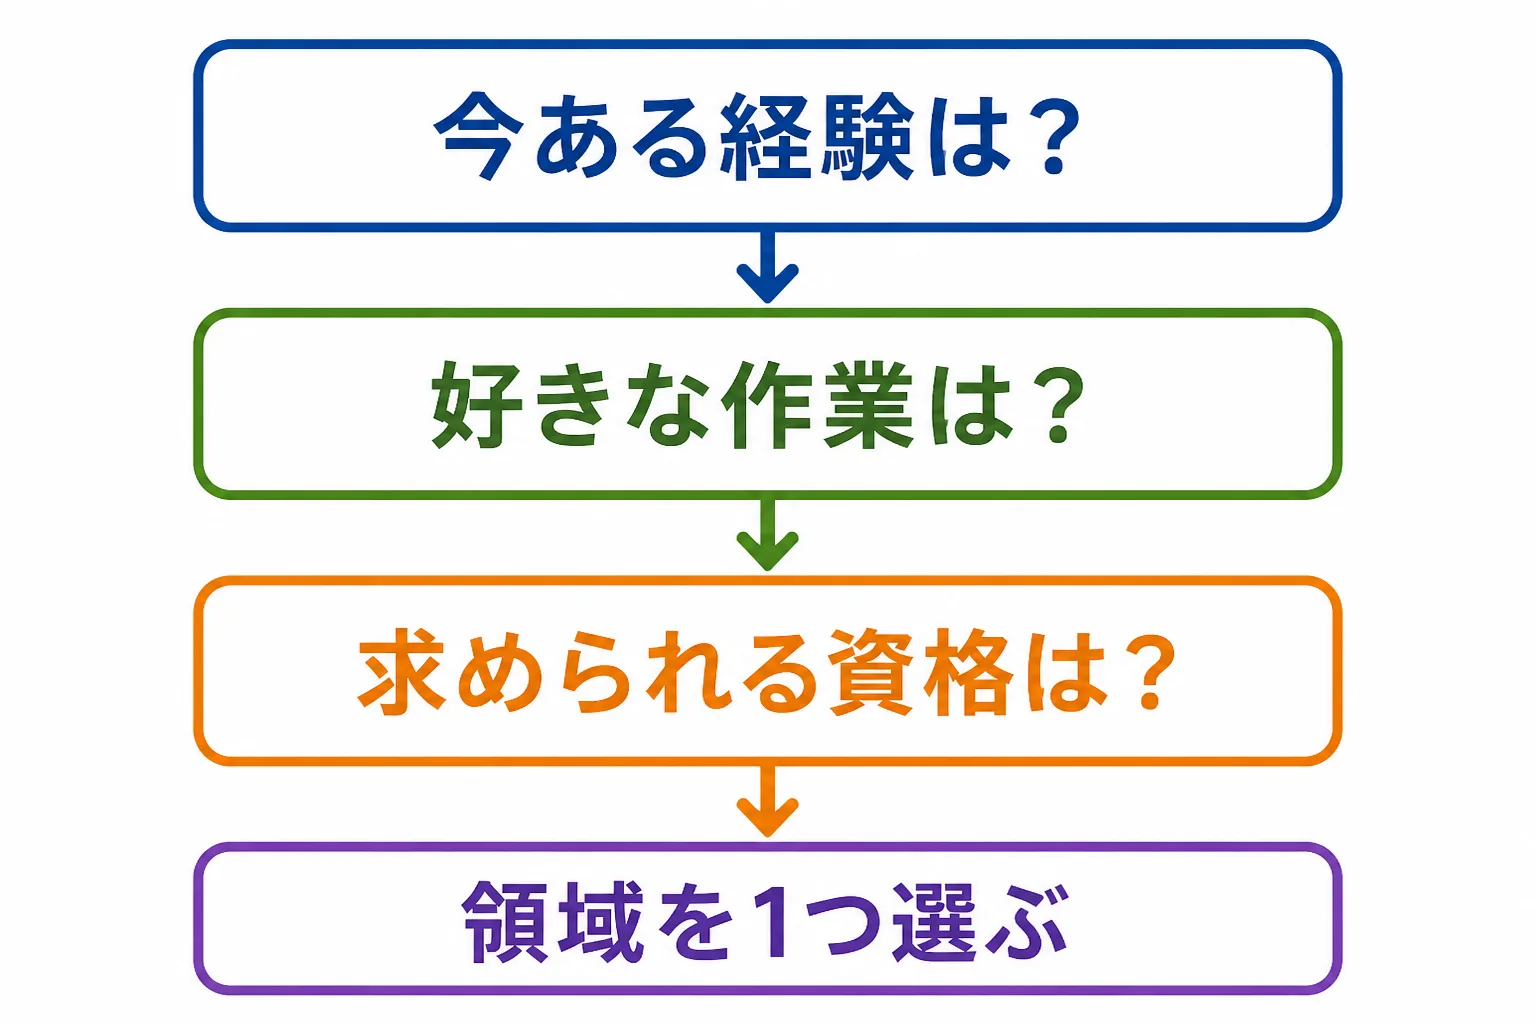
1つ目の質問は「今ある経験は、どの領域の仕事に近いか」です。運用保守や監視の経験が長ければインシデント対応、開発やクラウド構築の経験が中心なら脆弱性診断やクラウド・システム設計、監査や規程整備に関わってきたならガバナンス・リスク管理が近い位置にあります。経験の近さは、参画後の立ち上がりの早さに直結します。
2つ目の質問は「自分は、書類を整える作業と手を動かす検証のどちらが好きか」です。仕事は毎日続くため、作業の好みは長く続けられるかどうかを左右します。文書と調整が苦にならなければガバナンス・リスク管理、検証に没頭できるなら脆弱性診断、設計の判断が楽しければクラウド・システム設計が候補になります。
3つ目の質問は「その領域の案件で、どんな資格や実績が求められそうか」です。案件の募集要項に書かれた資格や経験年数を確認し、足りない部分を見つけます。募集要項の確認は、実際の案件情報を見られるエージェントや求人情報で行えます。
領域ごとに役立つ資格と学び方
領域ごとに役立つ資格は異なりますが、国家資格の情報処理安全確保支援士は、4領域に共通する基礎として位置づけやすい資格です。IPAによると、この試験はサイバーセキュリティのリスクを分析・評価して組織の安全を守る人材や、経営層に技術と管理の両面から助言する人材を目指す方向けで、合格後に所定の登録を行うと「情報処理安全確保支援士(登録セキスペ)」を名乗れます(出典:IPA「情報処理安全確保支援士試験(SC)」、2026-10-19参照)。
同じIPAのページには、期待される技術水準として、セキュリティ方針や諸規程の策定、リスクアセスメント、ネットワークやデータベースの要素技術、インシデント時の証拠収集・分析、情報セキュリティ監査などが挙げられています。ガバナンス・リスク管理からインシデント対応まで、幅広い領域に触れる内容です。
領域別に見ると、学び方は次のように考えられます。
- ガバナンス・リスク管理:情報セキュリティマネジメントの規格や、リスクアセスメントの手順を学び、実際の規程を読んで書き方を知る
- 脆弱性診断・ペネトレーションテスト:Webアプリケーションとネットワークの仕組みを学び、検証用の環境で診断の手順を繰り返し練習する
- インシデント対応・復旧:ログの読み方と、初動から復旧までの手順を学び、机上演習で判断の流れに慣れる
- クラウド・システム設計:利用するクラウドサービスの認証・権限・ネットワークの設計を学び、小さな構成を自分で組んで確認する
領域ごとに民間の認定資格も複数あります。どの資格が案件で評価されるかは企業や案件により異なるため、取得を決める前に、狙う領域の募集要項で実際に求められている資格を確認してください。
領域を選んだ後に経験を積む3つの方法
領域を選んだ後に経験を積む方法は、現職での担当範囲の拡大、小さな案件への参画、エージェントを通じた案件探しの3つが現実的です。
1つ目は、現職でセキュリティに関わる業務を増やすことです。たとえば、脆弱性の対応状況の確認、アクセス権限の棚卸し、ログの確認手順の見直しなどは、現職の範囲で着手できます。経験を実績として説明できる形に残しておくと、後の案件探しで役立ちます。
2つ目は、範囲を絞った小さな案件に参画することです。副業や短い期間の案件から始めれば、本業を続けながら、選んだ領域の実務に触れられます。
3つ目は、エージェントを通じて案件を探すことです。大手企業やコンサルティングファームは、与信や購買規定の都合から個人と直接契約しないケースが多く、エージェント経由の3者間契約が基本になります。まず2〜3社に登録し、紹介のつながりも並行して広げ、直接の取引は実績ができてから少しずつ増やす順序が一般的です。
独立を視野に入れる場合は、サイバーセキュリティコンサルタントとして独立する方法で準備の流れを確認できます。単価の目安はセキュリティコンサルタントのフリーランス単価相場、情報セキュリティとデータプライバシーの違いはデータプライバシーコンサルタントと情報セキュリティコンサルタントの違いで整理しています。
どの領域を選ぶか、どの案件に参画するかは、ご自身の経験や契約条件によって変わります。最終的な判断の前に、契約や働き方の個別事情は専門家へ相談してください。
出典・参考情報
- IPA(独立行政法人情報処理推進機構)「情報セキュリティ10大脅威2026」(2026-10-19参照)
- IPA(独立行政法人情報処理推進機構)「情報処理安全確保支援士試験(SC)」(2026-10-19参照)
本記事は2026年10月時点の情報に基づきます。最終更新日は2026年10月19日です。個別の契約・キャリア判断については専門家にご相談ください。
Powered by Proconnect
PMO・DX・SAP系コンサルタント案件を無料で探してみる
スキルシートを登録するだけ。専任エージェントが最適な案件を無料でご提案します。
無料でコンサルタント案件を探す