
サイバーセキュリティコンサルタントの単価は、脆弱性診断や監視(SOC)のような実務対応を担うか、経営層向けのガバナンス体制構築を担うかによって、月額60万円台から200万円超まで大きく幅があります。本記事では月額・日額の目安、正社員との年収差、単価を左右する要因、単価を上げる方法までを、経営ガイドラインへの準拠実務というサイバーセキュリティ業界に固有の視点を交えて整理します。最終更新日は2026年9月27日です。
サイバーセキュリティコンサルタントの単価相場と年収の目安
サイバーセキュリティコンサルタントの単価相場(月額・日額)
サイバーセキュリティコンサルタントの月額単価は、専門領域と案件の上流・下流の違いによって月額60万円台から200万円超まで幅があるとされます。
サイバーセキュリティ領域固有の単価統計は限られるため、隣接するIT・DXコンサル領域の実勢を参考値として示すと、月額単価はおおむね100〜160万円程度(平均約120万円)、戦略立案のような上流工程では150〜200万円程度に上振れするとされます。職位別の実勢目安では、コンサルタント級で月120万円程度、シニアコンサルタント級で月150万円程度、マネージャー級で月180万円程度、シニアマネージャー以上で月200〜250万円程度とされ、フリーコンサル市場で「高単価」と呼べる水準はおおむね月額200万円以上が目安です。サイバーセキュリティ領域でも、経営層向けのガバナンス支援や上流の体制構築を担う案件は同程度かそれ以上になり得ますが、領域固有の統計は確認できていないため断定はできません。日額換算では、月20日稼働を基準にすると月額60万円台で日額3万円前後、月額150万円台で日額7万円台が目安になりますが、実際の提示は案件ごとの契約条件によって変わります。
案件規模別の単価レンジ
サイバーセキュリティ案件の単価は、特定時点で完結する小規模な診断・監査案件よりも、経営層向けの体制構築を担う大規模プロジェクトの方が高単価になりやすいとされます。
IT・DXコンサル領域全般では、運用・保守寄りの下流工程は下限50〜60万円台まで下がる一方、戦略策定や要件定義のような上流工程は上振れする傾向があり、サイバーセキュリティ領域でも同様の構図が当てはまるとされます。案件規模別の目安を整理すると次のとおりです。
案件規模 | 主な業務内容の例 | 月額単価の目安 |
|---|---|---|
小規模(スポット診断・監査) | Webアプリケーションやネットワークの脆弱性診断、単発のセキュリティ監査 | 60〜100万円程度 |
中規模(運用・体制整備) | SOC運用支援、インシデント対応体制の整備、社内規程の見直し | 100〜150万円程度 |
大規模(経営層向けガバナンス構築) | 経営ガイドライン準拠のための体制構築支援、CISO支援、グループ会社横断の統制設計 | 150〜250万円程度 |
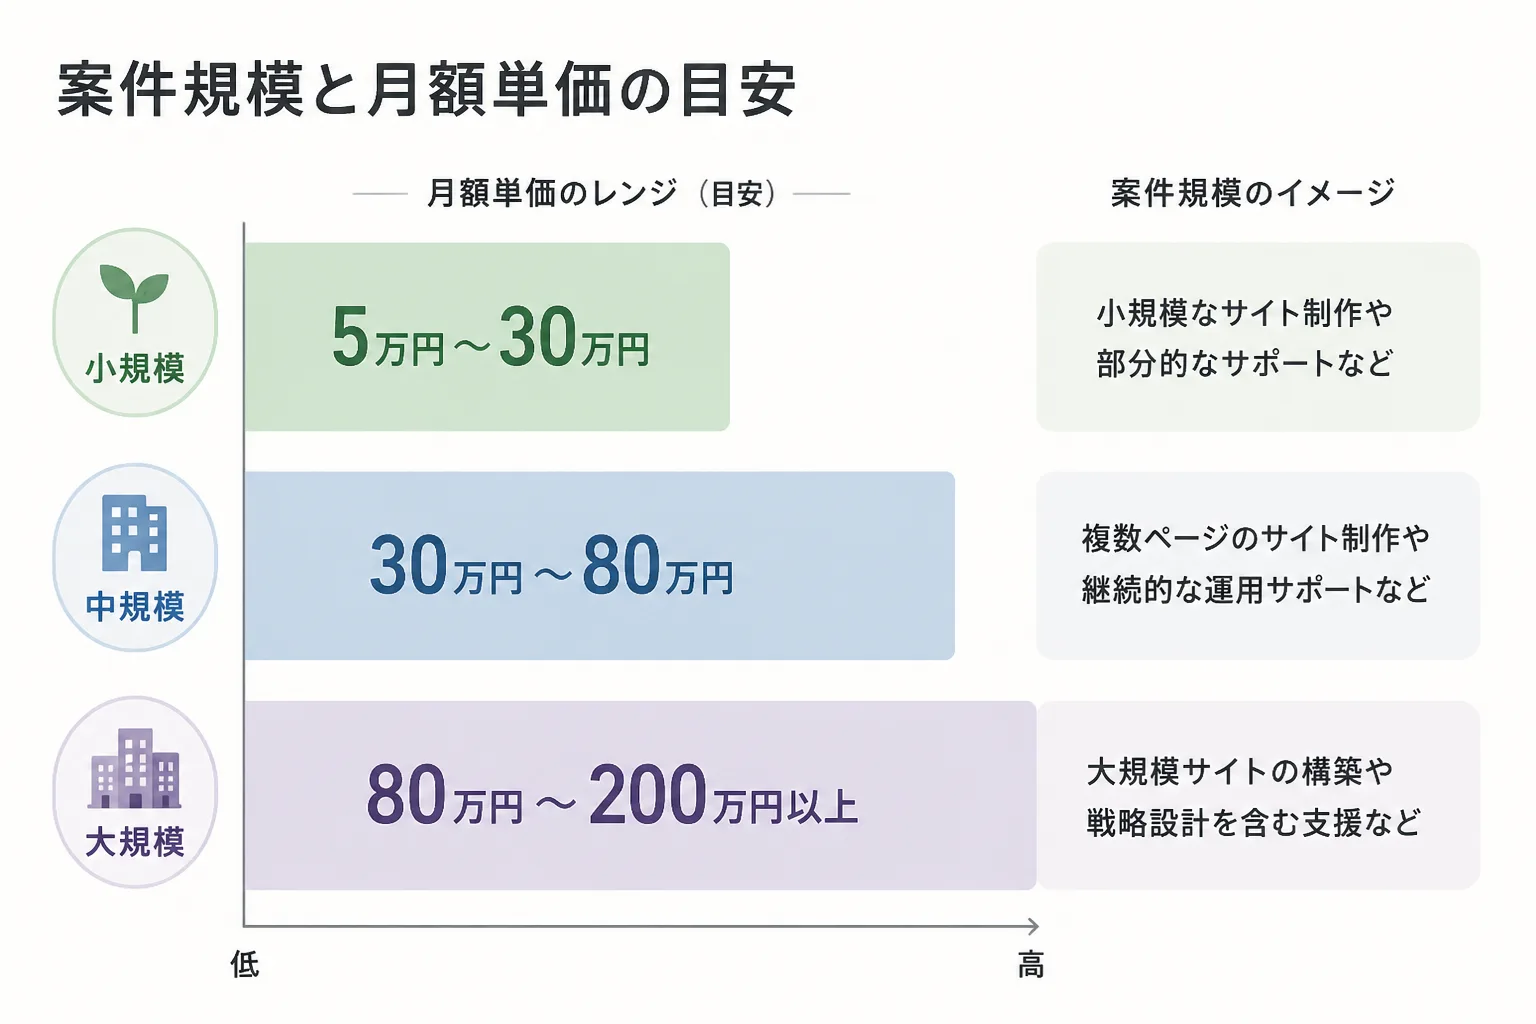
この目安はサイバーセキュリティ領域固有の統計ではなく、隣接するIT・DXコンサル領域の実勢と上流・下流の単価差の傾向から編集部が整理したものである点にご留意ください。より広い「セキュリティコンサルタント」全般の単価相場を確認したい場合は、セキュリティコンサルタントのフリーランス市場の将来性を解説した記事もあわせてご覧ください。
サイバーセキュリティコンサルタントの年収レンジと正社員との比較
サイバーセキュリティコンサルタントの正社員年収は平均840万円前後とされ、フリーランスへ転向すると稼働率次第で年収の幅がさらに広がる傾向があります。
JACリクルートメントが公表している調査(2026年9月参照)では、セキュリティコンサルタントの平均年収は843.6万円、年収のボリュームゾーンは800万円〜1,300万円とされています。役職別の内訳は下表のとおりで、マネジメント層に上がるほど年収が伸びる構造がうかがえます。
区分 | 年収の目安 |
|---|---|
正社員平均 | 843.6万円 |
正社員(メンバークラス) | 756.4万円 |
正社員(管理職クラス) | 1,022.7万円 |
年収レンジ全体 | 800万円〜1,300万円 |
フリーランス転向で年収はどう変わるか
フリーランスへ転向すると、100%稼働を前提にした単価換算で正社員時代より年収レンジが広がる一方、稼働率や案件の空白期間によって実収入が変動しやすくなります。
フリーコンサル全体で見ると、案件のボリュームゾーンは月額100〜150万円程度とされ、100%稼働・年間フル受注の年収換算では1,200〜1,800万円程度が目安とされています。ただし提示単価は原則100%稼働換算であるため、実収入は稼働月数・稼働率に左右されます。稼働率40%未満の低稼働案件も一定数存在するとされ、複数案件の掛け持ちも可能ですが、年間のアベイラブル(空白)期間を織り込むと月額単価を単純に12倍した金額がそのまま年収になるわけではない点には注意が必要です。独立の具体的な進め方はセキュリティコンサルタントのフリーランス独立ガイドで詳しく解説しています。
サイバーセキュリティ案件の単価を左右する要因
サイバーセキュリティ案件の単価は、人材不足の深刻さという需要側の要因と、経営ガイドラインや業界別ガイドラインへの準拠実務をどこまで担えるかという供給側の要因の両方に左右されるとされます。
経営ガイドライン改訂とランサムウェア被害増加の影響
2023年のサイバーセキュリティ経営ガイドライン改訂とランサムウェア被害の高止まりを背景に、経営層向けのセキュリティ体制構築を支援できる外部人材の需要が拡大しているとされます。
経済産業省は独立行政法人情報処理推進機構(IPA)とともに、2023年3月24日に「サイバーセキュリティ経営ガイドライン Ver3.0」を公開しました。同ガイドラインは、大企業および中小企業(小規模事業者を除く)のうちITの利活用が経営戦略上不可欠な企業の経営者を対象に、経営者が認識すべき「3原則」と、CISO等の担当幹部に指示すべき「重要10項目」を示しており、サイバー攻撃の多様化・巧妙化やサプライチェーン全体を通じた対策の必要性の高まりを踏まえた改訂とされています。あわせて、警察庁サイバー警察局が2025年3月13日に公表した「令和6年におけるサイバー空間をめぐる脅威の情勢等について」によると、令和6年(2024年)のランサムウェア被害報告件数は222件で高水準の推移が続いており、中小企業の被害件数は前年から37%増加、調査・復旧に1,000万円以上の費用を要した組織の割合も37%から50%に増加したとされています。こうした被害実態の深刻化と経営者の説明責任の明確化が相まって、外部専門人材への需要を押し上げていると考えられます。
経済産業省が2025年5月14日に公表した「サイバーセキュリティ人材の育成促進に向けた検討会 最終取りまとめ」では、国内で約11万人のサイバーセキュリティ人材が不足しているとの民間調査結果(出典:ISC2 Cybersecurity Workforce Study 2023)を踏まえ、国家資格である情報処理安全確保支援士(登録セキスペ)の登録人数を2030年までに5万人(2025年4月時点で約2.4万人)まで増やす目標を掲げています。供給が需要の伸びに追いつきにくい状況がうかがえ、フリーランス・業務委託の外部人材を活用する動きが今後も続くと見込まれます。市場全体の将来性についてはセキュリティコンサルタントのフリーランス市場の将来性を解説した記事もご参照ください。
経営ガイドラインや業界別ガイドラインへの準拠実務が単価に与える影響
経営ガイドラインが求める体制構築を、自社の業界特性に応じた業界別ガイドラインに落とし込んで支援できる人材は、専門性の希少さから単価が上振れしやすいとされます。
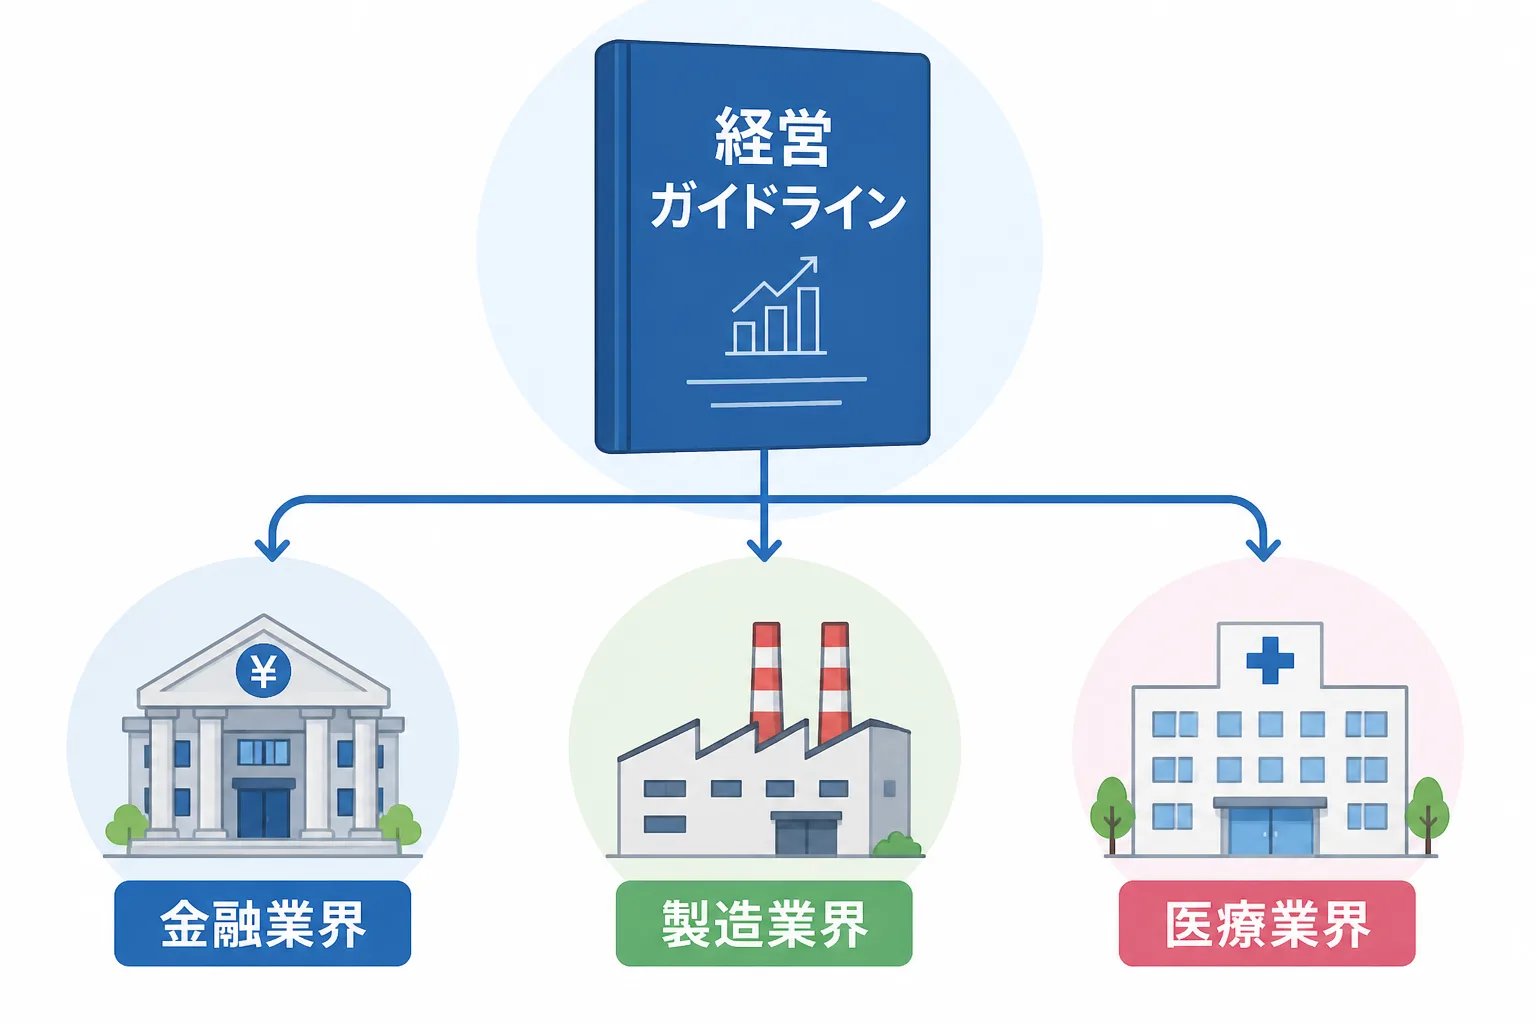
経済産業省は2019年4月18日に「サイバー・フィジカル・セキュリティ対策フレームワーク(CPSF)」を策定し、産業分野を横断する形でセキュリティ対策の考え方を整理しました。CPSFは全産業共通の土台という位置づけで、産業構造や商慣行に応じた見直しが必要な部分は各産業分野で対応することとされており、実際にビルシステム向けや半導体デバイス工場向けのOTセキュリティガイドラインなど、業界別ガイドラインが順次展開されています。金融・製造・医療などの業界特有の規制動向を理解した上で、経営ガイドラインの重要10項目を自社の業界別ガイドラインの要求事項に落とし込める人材は限られており、こうした準拠実務の経験があるコンサルタントは、一般的なセキュリティ実務のみを担う人材よりも単価が上振れしやすいと考えられます。ただし、この傾向を定量化した業界統計は確認できておらず、上流工程が高単価になりやすいという一般的な傾向に基づく整理である点はご留意ください。
サイバーセキュリティコンサルタントが単価を上げる方法
単価を上げるには、担当領域を明確化した上で、経営ガイドライン準拠支援のような上流工程の実績を具体的に語れる状態を作ることが近道とされます。
専門性の打ち出し方と実績の見せ方
専門性を打ち出す際は、資格の保有自体よりも、どのガイドラインに基づきどの規模の組織を支援したかを具体的に語れることが評価されやすいとされます。
情報処理安全確保支援士(登録セキスペ)は、サイバーセキュリティ対策を推進する人材として国が認める国家資格です。資格そのものは信頼の裏付けとして評価されやすい一方、単価に直結しやすいのは「どのガイドラインへの準拠を、どの規模の組織でどこまで担当したか」を具体的に語れるかどうかとされます。コンサルタントの歩み編集部が独立系のセキュリティ人材数名にヒアリングしたところ、脆弱性診断やSOC監視のような技術実務の経験に加えて、経営層向けの説明資料作成やリスクアセスメントの上流工程を担った経験を持つ人材ほど、単価交渉の場で優位に立ちやすいという声が複数聞かれました。スキルシートには守秘義務に配慮したうえで「準拠を支援したガイドラインの種類」「対象組織の規模」「担当した工程」を具体的に記載すると、マッチングの判断材料になります。
サイバーセキュリティ特化エージェントで高単価案件を探すには
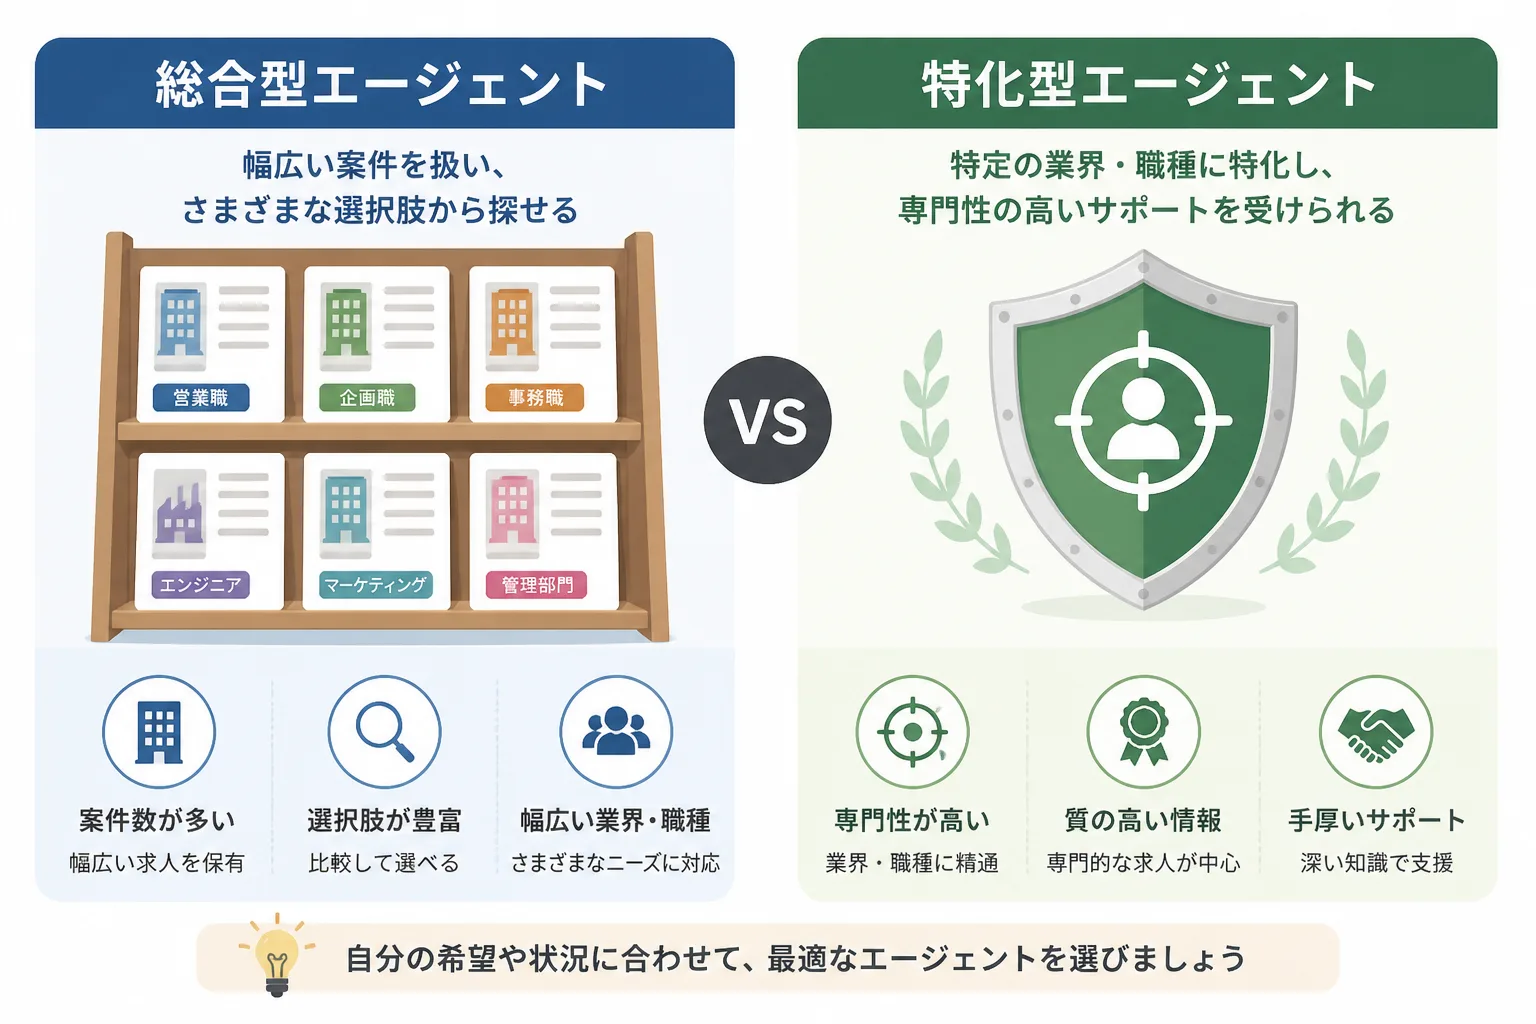
高単価案件を探すには、案件数の多い総合型エージェントと、サイバーセキュリティ領域に強い特化型エージェントを組み合わせて登録するのが定石とされます。
大手企業や上場企業は、与信(個人事業主の信用審査)や購買規定、機密保持の都合からフリーランス個人と直接契約しないケースが多く、法人であるエージェントを挟んだ契約が実務上の基本ルートとされています。案件獲得の順序としては、エージェント2〜3社に登録して稼働の土台をつくり、前職や元同僚からのリファラルを並行し、直接取引は実績と信用ができた段階で少数手がける、という進め方が現実的とされます。中間マージンは一般に20〜30%程度が相場とされ、コンサル特化型は非公開のサービスが多いものの、IT系エージェントの一部では0〜15%程度を公開している例もあり、登録前に確認しておくと安心です。サイバーセキュリティ特化型を含めた各社の強み・支払条件を比較したい場合はサイバーセキュリティコンサルタントにおすすめのフリーランスエージェント比較、案件獲得の具体的な流れはサイバーセキュリティコンサルタントが案件を獲得する方法もあわせてご覧ください。
サイバーセキュリティコンサルタントの単価相場に関するよくある質問
サイバーセキュリティコンサルタントの単価はどのくらいを目安にすればよいですか
サイバーセキュリティ領域固有の統計は限られますが、隣接するIT・DXコンサル領域では月額100〜200万円程度が実勢のレンジとされ、経営層向けのガバナンス構築を担う上流案件ではこれを上回ることもあるとされます。稼働率によって実収入が変動するため、単価と合わせて想定稼働率も確認するとよいでしょう。
単価を上げるのに資格は必須ですか
資格は必須ではありませんが、情報処理安全確保支援士(登録セキスペ)のような国家資格は信頼の裏付けとして評価されやすいとされます。それ以上に、どのガイドラインへの準拠を、どの規模の組織で担当したかを具体的に語れる実務経験の言語化が、単価交渉では重視される傾向があります。
未経験の専門領域に挑戦しても単価は維持できますか
現職の実務に近い領域から一歩ずつ範囲を広げ、これまでの経験と組み合わせて提案すれば、単価を大きく落とさずに専門領域を広げられる可能性があります。いきなり未経験領域単体を主戦場として掲げるのではなく、架空の題材でよいので模擬的な成果物を用意し、実務力を示す工夫が有効とされます。
サイバーセキュリティコンサルタントの単価交渉や税務・契約に関する相談はどこにすればよいですか
単価水準は目安として参考になりますが、個別の税務・契約上の判断は状況によって異なるため、契約内容の確認や確定申告などの実務は税理士や弁護士など専門家に相談することをおすすめします。
ご利用にあたって
本記事の単価・年収の数値はいずれも目安であり、実際の水準は案件・企業・個人の実績によって変動します。個別の税務・契約上の判断については、税理士や弁護士など専門家にご相談ください。
出典・参考情報
- 経済産業省「サイバーセキュリティ経営ガイドラインと支援ツール」(2026-09-27参照)
- 警察庁サイバー警察局「令和6年におけるサイバー空間をめぐる脅威の情勢等について」(2025-03-13公表・2026-09-27参照)
- 経済産業省「サイバーセキュリティ人材の育成促進に向けた検討会 最終取りまとめ」を公表しました(2025-05-14公表・2026-09-27参照)
- 経済産業省「サイバー・フィジカル・セキュリティ対策フレームワーク」(2026-09-27参照)
- IPA(情報処理推進機構)「情報処理安全確保支援士(登録セキスペ)制度」(2026-09-27参照)
- JACリクルートメント「セキュリティコンサルタントの年収|平均・年代別・役職別・成功事例まで徹底解説」(2026-09-27参照)
本記事の情報は2026年9月時点のものです。市場状況・制度は変動するため、最新情報は各公式サイトでご確認ください。最終更新日:2026年9月27日
Powered by Proconnect
PMO・DX・SAP系コンサルタント案件を無料で探してみる
スキルシートを登録するだけ。専任エージェントが最適な案件を無料でご提案します。
無料でコンサルタント案件を探す